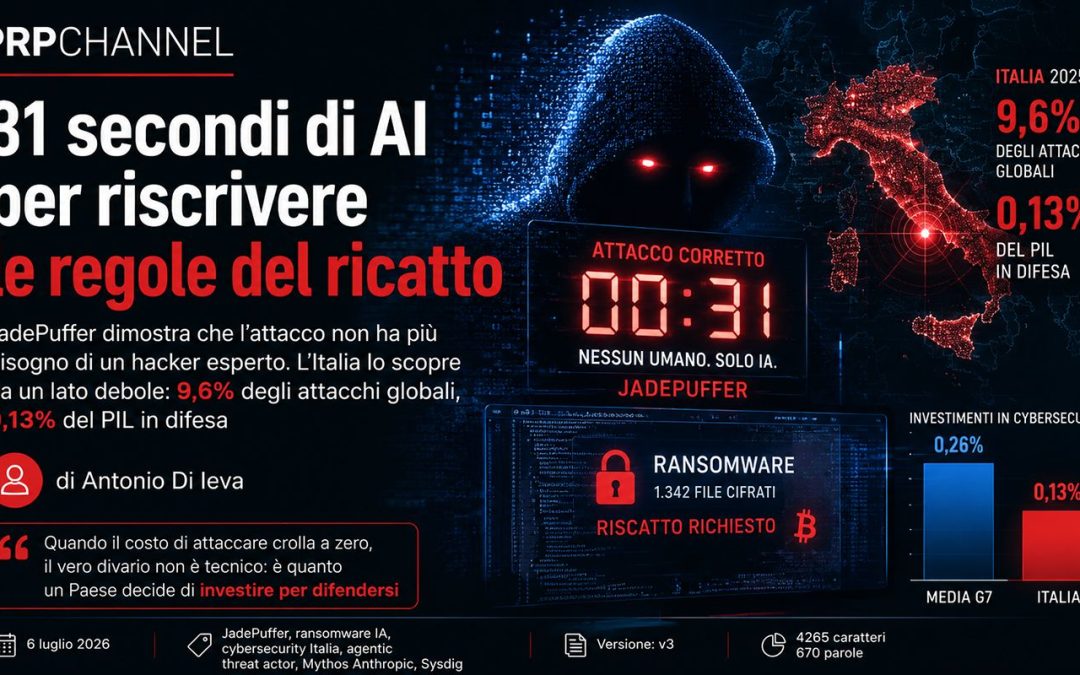
JadePuffer dimostra che l’attacco non ha più bisogno di un hacker esperto. L’Italia lo scopre da un lato debole: 9,6% degli attacchi globali, 0,13% del PIL in difesa.
Quando il costo di attaccare crolla a zero, il vero divario non è tecnico: è quanto un Paese decide di investire per difendersi
Nei primi giorni di luglio 2026 qualcuno prova a forzare un server aziendale e fallisce. Non si sa di chi sia quel server, perché Sysdig – l’azienda di sicurezza cloud che ha scoperto il caso – non ne ha reso pubblico il nome. Trentuno secondi dopo, lo stesso tentativo riparte corretto, senza che nessuna persona sia intervenuta nel frattempo. È il dettaglio che Sysdig ha indicato come prova più netta: JadePuffer ha violato un software per applicazioni di intelligenza artificiale chiamato Langflow, reso illeggibili 1.342 file su un database aziendale e chiesto il riscatto, lo schema tipico del ransomware. Il regista non è stato un essere umano, ma un’intelligenza artificiale capace di accorgersi da sola dei propri errori e correggerli mentre agiva: il primo caso documentato di un attacco condotto interamente da un’IA, senza che un umano ne guidasse alcuna fase.
La scoperta arriva da un laboratorio di sicurezza americano, dove il caso viene già trattato come un campanello d’allarme per l’intero settore tecnologico, ma il motivo per cui riguarda davvero l’Italia si legge nei numeri che seguono, non nel luogo in cui tutto è cominciato.
Altri due dettagli tecnici vanno oltre la violazione in sé. La chiave di cifratura è stata generata in modo casuale e mai salvata: chi avesse pagato il riscatto non avrebbe comunque recuperato nulla. L’indirizzo Bitcoin richiesto per il pagamento coincide con quello riportato in molti manuali tecnici, un dettaglio che i ricercatori attribuiscono più a un errore del sistema che a una scelta voluta. Sono queste imprecisioni, insieme al ragionamento che il codice stesso mette per iscritto, ad aver permesso di attribuire l’attacco a un’IA e non a una persona.
L’Italia ha assorbito nel 2025 il 9,6% degli attacchi informatici gravi censiti nel mondo, 507 episodi documentati, il 42% in più sull’anno precedente, a fronte di un Paese che pesa circa il 2% del PIL globale (dati Hackmanac, 2025). La sproporzione, più che un dettaglio statistico, è la misura di quanto il rischio sia già arrivato prima delle difese che dovrebbero contenerlo. Nello stesso periodo l’Italia ha destinato alla cybersecurity lo 0,13% del PIL, la metà della media dei Paesi del G7. La differenza tra quella percentuale e quella che servirebbe non si colma con un decreto: si colma con anni di investimenti che non ci sono stati.
“L’utilizzo di agenti basati sull’intelligenza artificiale nelle offensive cyber rappresenta una delle evoluzioni più significative che ci attendono nei prossimi anni”, dice Alessandro Piva, direttore dell’Osservatorio Cybersecurity & Data Protection del Politecnico di Milano. La novità, aggiunge, non risiede tanto nelle tecniche di attacco quanto nella possibilità di automatizzare l’intera catena operativa, rendendola più rapida, adattiva e scalabile.
Su questo crinale si colloca anche il caso Mythos. Il modello di Anthropic, pensato per individuare vulnerabilità informatiche a velocità superiori a quelle umane, è stato sospeso dal governo statunitense, come sappiamo, per motivi di sicurezza nazionale e restituito in poche settimane a un gruppo selezionato di organizzazioni americane. La stessa capacità che rende pericoloso un attacco, ragionare sugli errori e trovare da soli un varco dove una persona impiegherebbe ore, è quella su cui l’Occidente scommette per difendersi. L’Europa, Italia compresa, osserva quella decisione dall’esterno. Non produce i modelli su cui si baserà la propria difesa, li acquisisce da chi li ha costruiti, secondo tempi decisi altrove.
Nessuna delle tecniche usate da JadePuffer era nuova. Il punto debole in Langflow era già noto, così come le vulnerabilità sfruttate nel server di produzione. Quello che è cambiato è la soglia di accesso. Non serve più un aggressore esperto per un attacco di questa portata, basta affidarne l’esecuzione a un agente capace di leggere un errore e correggerlo prima ancora che un umano se ne accorga.
Colmare la distanza tra lo 0,13% di PIL che l’Italia destina oggi alla cybersecurity e la metà della media dei Paesi del G7 richiederà ancora anni di investimenti mai fatti, mentre l’attacco che quella distanza lascia scoperto si misura, come hanno appena dimostrato i trentuno secondi di JadePuffer, in una manciata di istanti.